La virtualisation à l'ère de l'IA : l'hyperviseur change de métier
Les clients sont exaspérés par les licences, et un nouveau locataire est arrivé que personne n'avait prévu : l'agent d'IA autonome. Le métier de l'hyperviseur passe de la consolidation des serveurs à la maîtrise, à la gouvernance et à la preuve de ce qui s'y exécute.
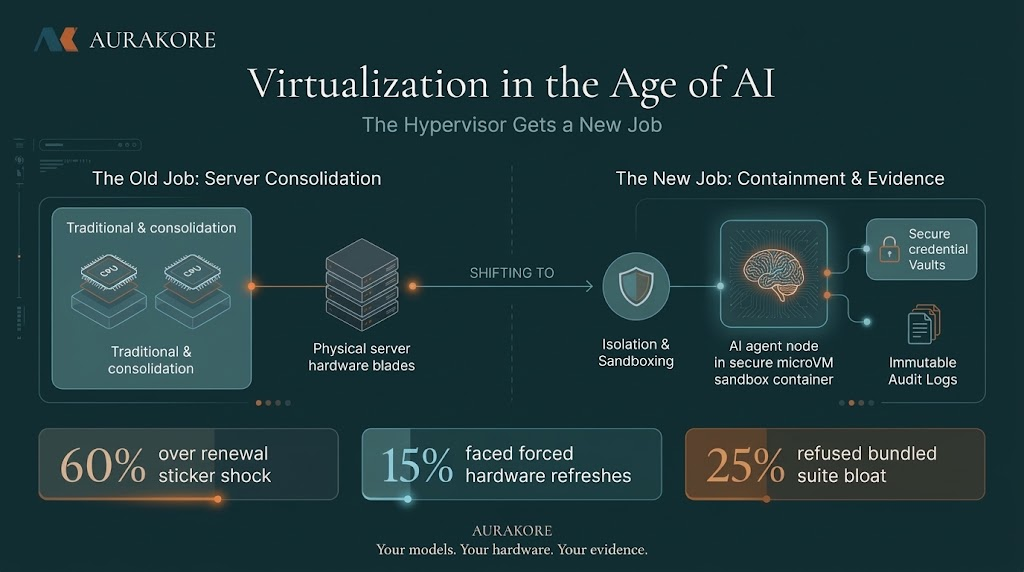
Pendant vingt ans, la virtualisation n'a eu qu'un métier : faire tenir plus de charges de travail sur moins de serveurs. Ce travail est accompli. Trois ans après que Broadcom a finalisé le rachat de VMware, le secteur se demande à quoi sert désormais la virtualisation, et un nouveau type de charge de travail arrive que personne n'avait prévu : l'agent d'IA.
Voici ce que le marché reproche, ce que les agents changent, et où je pense que tout cela mène.
Ce dont on se plaint réellement
Ce que nous entendons directement. Aurakore assure un support tiers pour VMware, et nos clients racontent une histoire cohérente. 60 % sont venus chez nous à cause du prix. 15 % ont dû faire face à une mise à niveau d'infrastructure imposée avant l'échéance prévue, ce qui a entraîné un coût imprévu. Les 25 % restants utilisent diverses licences vSphere et refusent de payer pour des suites alourdies de composants groupés. Chez tous, le point commun était l'absence d'un vrai support : ils voulaient des ingénieurs expérimentés de l'autre côté du ticket, pas une file d'attente. Chacun de nos ingénieurs support a au moins six ans d'expérience sur VMware et est certifié VCF.
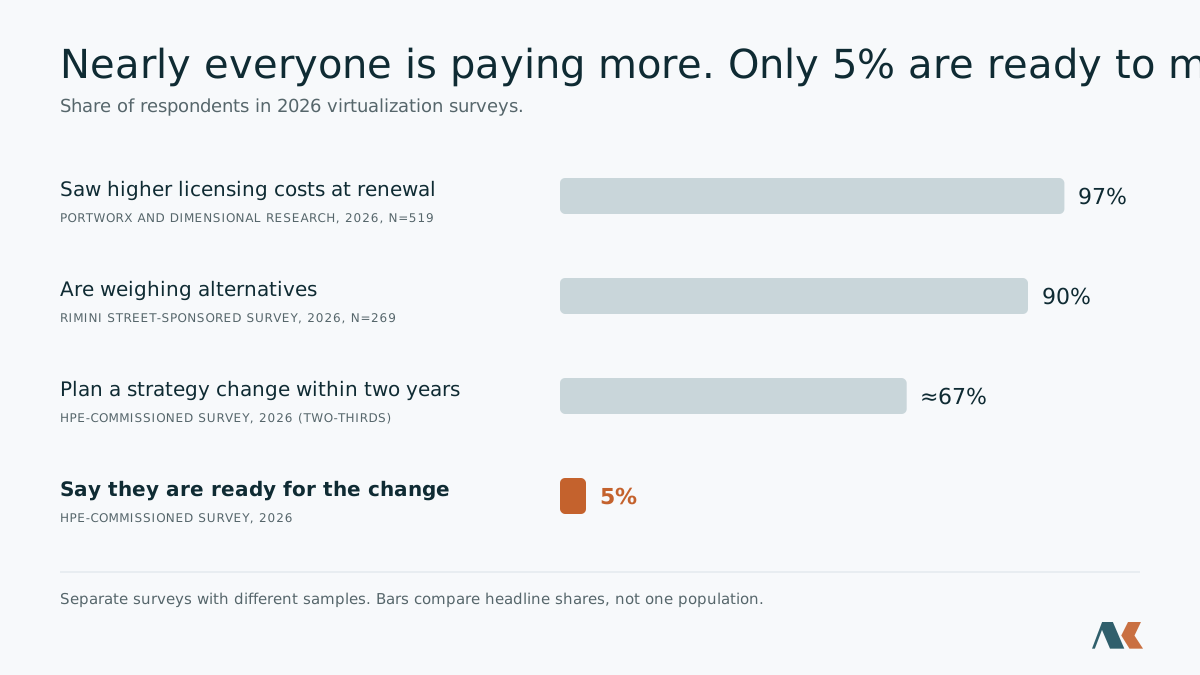
Le prix, en premier et le plus fort. Une enquête menée en 2026 par Portworx et Dimensional Research auprès de 519 professionnels responsables de VMware a montré que 97 % ont vu leurs coûts de licence augmenter au renouvellement. L'association européenne du cloud CISPE a fait état de hausses de 800 % à 1 500 % chez ses membres. Dans un e-mail d'octobre 2024 adressé au PDG de Broadcom, AT&T anticipait une hausse d'environ 1 050 % de ses coûts VMware ; il s'agissait d'une projection d'AT&T, pas d'une facture confirmée. Son concurrent Nutanix affirme qu'environ 30 000 clients l'ont déjà rejoint, même s'il s'agit de l'affirmation d'un concurrent.
Le regroupement. Les clients qui achetaient autrefois des composants à l'unité achètent désormais des suites complètes, et paient pour des fonctions qu'ils n'ont pas demandées.
Un écosystème bouleversé. Broadcom a mis fin à son programme de fournisseurs de services cloud en janvier 2026, laissant de nombreux fournisseurs européens à l'écart, et les détenteurs de licences perpétuelles ne peuvent plus renouveler leur support. Une enquête sponsorisée par Rimini Street auprès de 269 utilisateurs a montré que 90 % envisagent des alternatives et que 18 % utilisent déjà un support tiers. (Le sponsor vend du support tiers, il faut donc la lire en gardant cela à l'esprit.)
Partir est plus difficile que vouloir partir. Les travaux de HPE montrent que les deux tiers des décideurs informatiques prévoient de revoir leur stratégie de virtualisation d'ici deux ans, mais que seuls 5 % se disent prêts, et que plus de la moitié utilisent encore VMware comme plateforme principale. Les analystes cités par Computerwoche décrivent la migration comme un programme pluriannuel, pas comme un simple changement de fournisseur : refonte de l'architecture, validation de la sécurité, nouvelle certification de conformité, nouvelle formation. Gartner s'attend à ce qu'environ 70 % des clients VMware en entreprise déplacent au moins la moitié de leurs charges de travail virtuelles d'ici 2028.
Le constat est constant : les clients sont exaspérés, beaucoup sont coincés, et presque tous sont au milieu d'une décision lente et coûteuse.
Puis l'IA change la question
La question des coûts n'est que la moitié de l'histoire. L'autre moitié, c'est que les charges de travail d'IA ne se comportent pas comme celles pour lesquelles les hyperviseurs ont été conçus.
Le CTO d'une société de services informatiques a confié au magazine CIO que l'IA est gourmande en GPU et imprévisible, ce qui met fin à la vieille habitude de dimensionner une VM une fois pour toutes. Les hyperviseurs ont été construits autour d'une demande stable et centrée sur le CPU ; l'IA est gourmande en mémoire, liée aux GPU et sensible à la latence. Certaines équipes se demandent désormais si elles ont seulement besoin d'une virtualisation complète pour ces charges de travail.
Et l'IA façonne la décision d'achat elle-même. Des données d'Omdia citées par TechTarget montrent que 73 % des organisations jugent une alternative à VMware sur sa capacité à gérer les charges de travail d'IA, et que la sécurité passe avant le coût dans leur choix.
Le nouveau locataire : l'agent
Un agent n'est pas un chatbot. Il lit des fichiers, exécute des commandes, appelle des outils et agit avec des identifiants. La communauté d'ingénierie de Docker a posé le problème sans détour en mai 2026 : les agents ne sont pas déterministes, ils sont sujets aux hallucinations et à l'injection de prompt, et une fois qu'ils ont un accès en écriture, rien n'arrête une commande destructrice hormis la frontière qui les entoure.
Quelle est donc cette frontière ? Le débat sur le sandboxing revient toujours au même point :
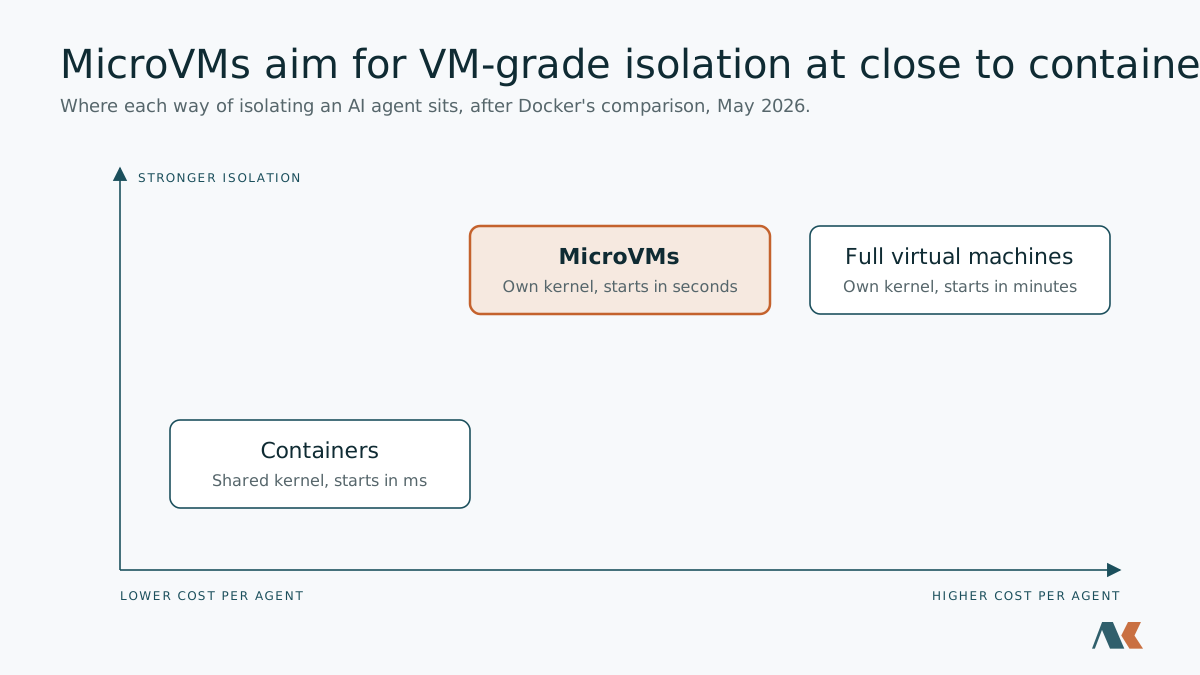
- Les conteneurs sont pratiques mais partagent un noyau, et les agents qui doivent construire et exécuter leurs propres conteneurs poussent les équipes vers des modes privilégiés qui affaiblissent l'isolation.
- Les machines virtuelles complètes offrent l'isolation la plus forte, mais la surcharge est lourde quand on exécute des dizaines d'agents.
- Les microVM cherchent à offrir une isolation de niveau VM à une vitesse proche de celle des conteneurs, et c'est la direction qu'ont prise les sandboxes de Docker.
Il n'y a pas que Docker. Des projets ouverts comme stereOS et BoxLite donnent eux aussi à chaque agent sa propre VM, au motif que l'isolation au niveau matériel compte quand l'agent détient un accès réel.
L'idée la plus ancienne de l'infrastructure, une frontière imposée par un hyperviseur, est en train d'être redécouverte comme la couche de sécurité des logiciels autonomes.
Broadcom le voit aussi. Lors de VMware Explore 2026, l'entreprise a présenté VMware Cloud Foundation comme la maison de l'IA privée, avec des agents considérés par défaut comme non fiables : des sandboxes sans accès sortant tant qu'il n'est pas accordé, un coffre d'identifiants tenu hors de la sandbox pour qu'un agent ne détienne jamais de secret, un produit appelé AgentMinder pour l'identité et la politique des agents, et des contrôles réseau qui détectent et bloquent les outils MCP non autorisés.
L'analyste d'Omdia a formulé une mise en garde utile : presque chaque nouvelle fonction d'IA arrive sous forme d'option sous licence séparée, par-dessus la plateforme que les clients paient déjà, et les limites entre les couches de gouvernance qui se chevauchent ne sont pas clairement tracées.
Où je pense que cela mène
1. La frontière devient le produit. À mesure que les agents se multiplient, la question « à quoi cette charge de travail peut-elle toucher ? » compte davantage que « combien puis-je en faire tenir sur un hôte ? ». L'isolation, la politique réseau et la gestion des identifiants passent du statut de case à cocher à celui de cœur de la plateforme.
2. La gouvernance ne peut pas être une couche d'enfermement. Les acheteurs qui quittent un fournisseur à cause des licences ne vont pas retomber dans la même dépendance par la couche des agents. Les contrôles qui fonctionnent d'une plateforme à l'autre, avec des politiques portables et des preuves portables, l'emporteront sur ceux qui n'existent qu'à l'intérieur d'une seule pile.
3. Le privé et le souverain gagnent par la confiance, si l'équation économique tient. Les propres travaux de Broadcom indiquent que 56 % des entreprises exécutent ou prévoient d'exécuter de l'inférence en production dans des clouds privés, et le rapport de Portworx cite la souveraineté des données comme l'un des principaux moteurs du changement. Le privé ne gagne que si les GPU restent occupés et si l'organisation peut prouver ce que ses agents ont fait.
4. La preuve est la vraie monnaie. Quand un agent agit, la question que poseront les régulateurs et les auditeurs ne sera pas « était-ce sécurisé ? » mais « montrez-moi ». Les plateformes qui produisent des enregistrements infalsifiables de ce qui s'est exécuté, de ce qui a été touché et de la politique qui l'a autorisé auront un avantage sur celles qui se contentent de promettre la sécurité.
Ce que cela signifie pour les équipes d'infrastructure
Si vous êtes en pleine décision sur la virtualisation, ne traitez pas l'IA comme un projet à part. Posez trois questions à votre prochaine plateforme : comment isole-t-elle une charge de travail autonome, qui détient les identifiants, et où se trouve la piste d'audit et à qui appartient-elle ?
La virtualisation ne meurt pas. Sa fiche de poste change : il ne s'agit plus de consolider efficacement les serveurs, mais de maîtriser, de gouverner et de prouver ce qui s'y exécute, y compris des logiciels qui prennent leurs propres décisions. C'est le problème auquel nous nous attaquons chez Aurakore, et j'en dirai plus bientôt.
Vos modèles. Votre matériel. Vos preuves.
Sources
- Ars Technica, Nutanix claims 30,000 VMware customers, 9 avril 2026
- Portworx et Dimensional Research, The Voice of Kubernetes Report 2026
- CloudMagazin, VMware cost trap 2026, citant CISPE et Gartner ; le chiffre d'AT&T provient de CIO Dive, 1er octobre 2024
- Channel Dive, Rimini Street survey of VMware users
- Computerwoche, VMware migration analysis
- CIO, Rethinking virtualization in the age of AI, 19 février 2026
- TechTarget et Omdia, VMware wants to become the enterprise home for AI agents, 2 septembre 2026
- Broadcom, VMware Private AI Cloud press release, 31 août 2026
- Channel Insider, Broadcom expands VCF for private AI, 2 septembre 2026
- Docker, Comparing sandboxing approaches for AI agents, 7 mai 2026
- stereOS documentation
- BoxLite MCP
Cet article porte sur Aurakore Virtualization.
Découvrir Aurakore Virtualization